資訊安全
資訊安全與隱私保護管理架構
威力德生醫重視客戶隱私權及個人資料保護,依據《個人資料保護法》及公司相關管理制度執行個人資料蒐集、處理、利用及保護作業,並透過資訊安全管理系統及個人資料管理制度降低資料外洩風險。公司設有客戶申訴及意見反映管道,當發生涉及客戶隱私或個人資料保護事件時,由權責單位依事件通報及調查程序進行處理,並採取必要改善措施。
另外公司為提升資訊安全,設置資訊安全及個人資料管理委員會,並由總經理擔任資訊安全管理委員會召集人執行最高階管理層之決策,資訊安全及個人資料管理委員會包含資安及個資管理小組、緊急應變執行小組及稽核小組,並由資訊部主管擔任資訊安全管理代表,負責資訊安全風險管理之執行與管理各組執行狀況,彙整並會報予總經理。威力德生醫訂定《資通安全政策》,確保本公司資訊資產之機密與安全及法律遵循,同時訂定書面內部控制制度「資訊循環、資訊管理辦法及災害復原計劃」,以落實內控制度與維護資訊安全政策,並透過每年檢視和評估其安全規章及程序,確保其適當性和有效性。2025年客戶隱私侵害申訴、資料遺失、外洩案件數均為0件,亦無發生任何因資訊安全事件所產生的相關損失。
資通安全風險管理
敘明資通安全風險管理架構、資通安全政策、具體管理方案及投入資通安全管理之資源等。
資通安全風險管理組織架構
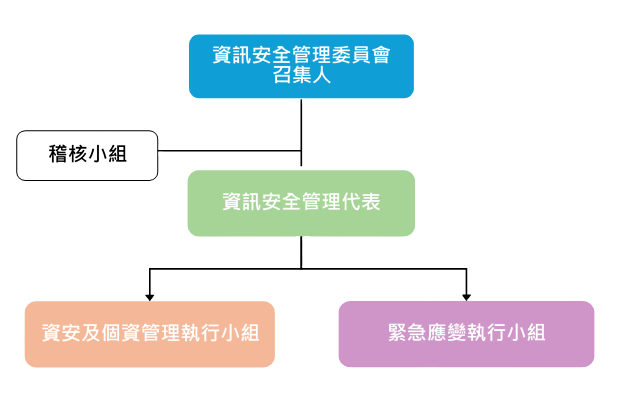
本公司已成立資訊部專責資訊安全治理、規劃、督導及推動執行,並定期向總經理會報資安管理運作情形。
| 部門別 | 主要職掌 |
| 資訊安全管理委員會召集人 | 由總經理擔任,負責核准資訊安全管理系統之範圍、政策與高階管理階層決策 |
| 資訊安全管理代表 | 由資訊部主管負責資訊安全風險管理之執行與管理及各組執行狀況之彙整與會報總經理 |
| 資安及個資管理執行小組 | 資訊單位成員負責規劃及執行各項資訊安全作業 |
| 緊急應變執行小組 | 由資訊單位主導協助各關鍵業務流程負責人擔任組員,並尋求資安專業廠商指引最佳處理方案 |
| 稽核小組 | 檢查資訊安全管理系統及所有控制措施之管理,提出稽核報告,追蹤改善情形 |
資通安全政策
| 1、 | 確保公司資料、系統、設備及網路通訊安全,阻絕外界之入侵、破壞 |
| 2、 | 確保系統資訊帳戶存取權限與系統之變更均經過公司規定程序授權處理 |
| 3、 | 已報廢之電腦儲存媒體應加以銷毀避免資料意外暴露外流 |
| 4、 | 監控資訊系統之安全狀態與活動紀錄,有效掌握並處理資訊安全事件 |
| 5、 | 維護資料與系統之可用性與完整性,發生災害或受破壞時,可回復正常作業 |
| 6、 | 威力德生醫為確保應用在醫療器材之品質管理系統/生產或服務/監管及量測的電腦軟體,於電腦軟體應用前或依實際狀況於使用後或軟體變更時,經由確效或驗證能達成既定規劃結果之能力,於2021年導入台灣醫療器材品質管理系統(QMS) |
具體管理方案
|
本公司已訂定書面內部控制制度 – 資訊循環、資訊安全管理辦法及災害復原計劃,以落實內控制度與維護資訊安全政策。 |
||||||
|
透過每年檢視和評估其安全規章及程序,確保其適當性和有效性。以下分項進行詳細說明: |
||||||
| 1、資安網路架構 | ||||||
|
||||||
| 2、系統帳號及權限帳號管理 | ||||||
| 依各業務範圍、權責分別設定使用者之帳號及權限,資料之存取皆需透過電子表單簽核流程經各權責主管申請並核准後始能使用與變更。使用者一旦離開原職務,立即撤銷該使用者之帳號及權限,以防範未經授權之使用。 | ||||||
| 3、資訊系統保存與備份 | ||||||
| 系統與文件皆採取每日本地備份及異地備份,且每年定期執行系統資料復原測試演練,以確保資訊系統之正常運作及資料保全,可降低無預警天災及人為災害造成之資料損失風險。 | ||||||
| 4、報廢主機處理方式 | ||||||
| 報廢主機均執行硬碟拆解破壞,以符合法規遵循的管理制度及資安政策。 |
資訊安全教育訓練與演練
威力德生醫每年定期向全體員工進行資訊安全宣導,加強資通安全意識及強化資訊安全防護,並舉辦教育訓練,確保第一時間面臨資安風險時,能夠降低甚至避免可能造成的損失。此外,威力德生醫與供應商合作時會簽訂保密協定,並定期向供應商進行委外廠商政策宣導,並定期辦理資訊安全教育訓練及演練活動,透過資安講座、桌面演練及社交工程演習等方式,持續提升資訊安全管理水準。
2025 年共舉辦 2 場資安講座,內容涵蓋常見資安威脅、資訊安全防護觀念及社交工程防範措施,以提升員工資安意識。此外,定期針對特定資訊系統及相關業務人員執行桌面演練,模擬資安事件發生時之通報、應變及協調流程,以檢視相關人員之應變能力及協作成效。另辦理 1 次社交工程演習,藉由模擬攻擊情境,提升員工辨識及防範社交工程攻擊之能力。
為更加提升資訊平台的安全性,威力德生醫亦於 2025 年委託外部資安公司進行「資訊服務平台」之弱點掃描、滲透測試,以識別系統中潛在的安全漏洞,並根據檢測結果進行改善與強化。
